Zeabur環境変数漏洩:内部認証情報侵害でAPIキーが流出、Claude利用料が急増
Zeabur · APIセキュリティ · PaaS · サイバーセキュリティ
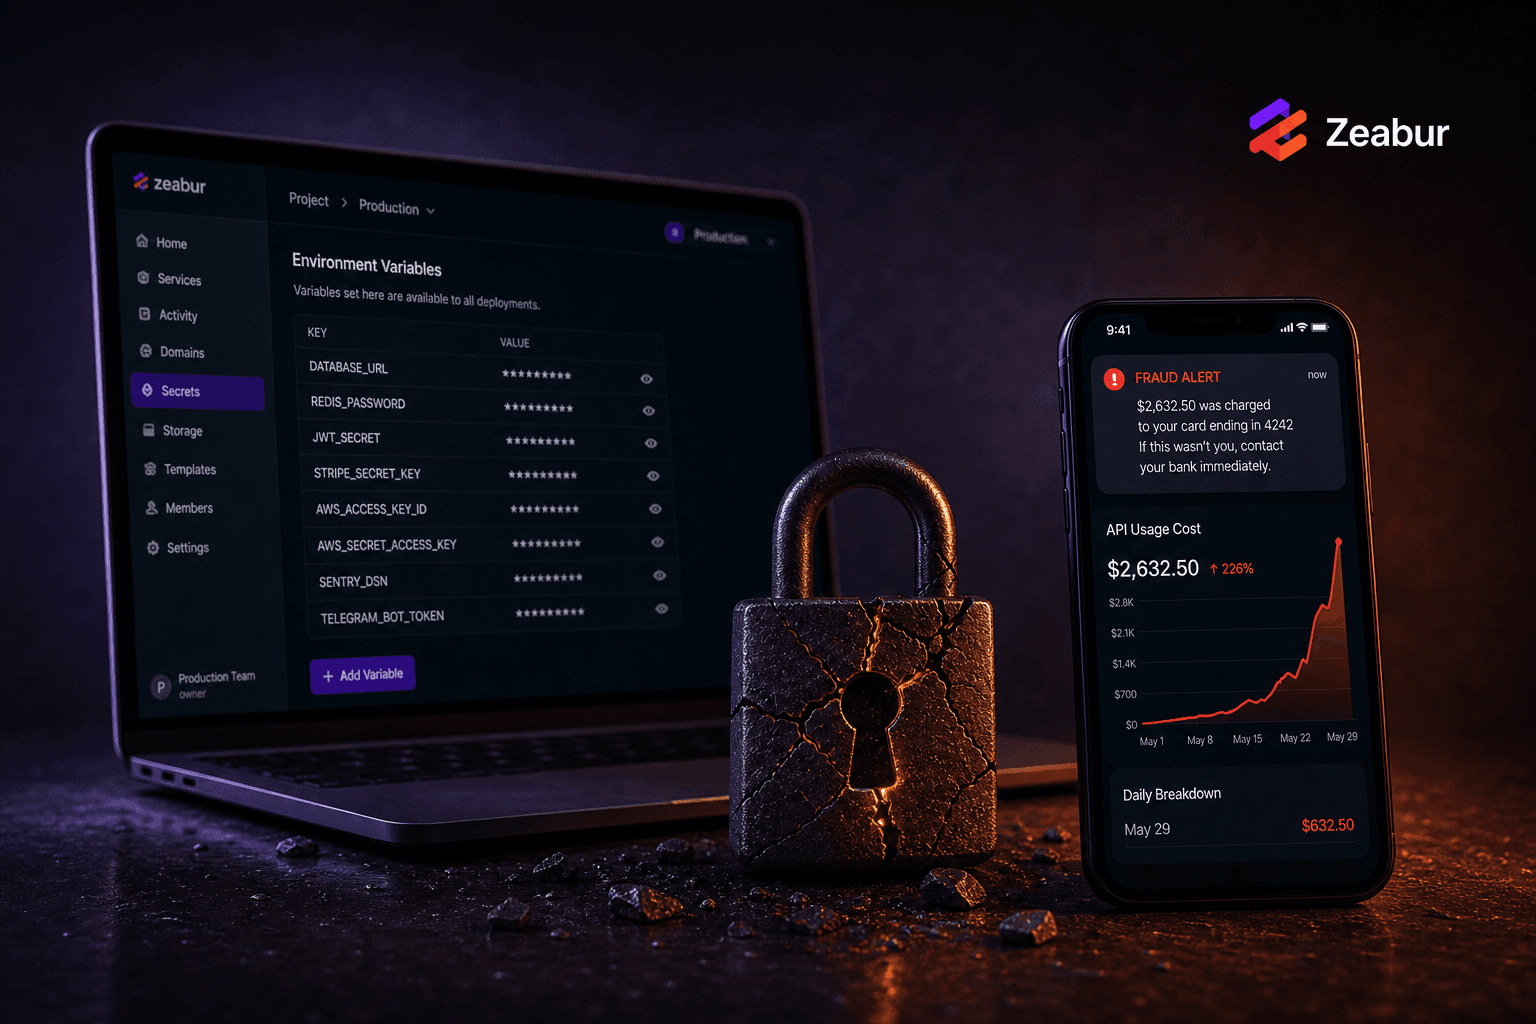
多くのZeaburユーザーにとって、最初の異変はメールではなく、クレジットカードの利用停止通知、OpenRouterの自動チャージアラート、または通常とは全く異なるAnthropicの利用量スパイクでした。その後になって、台湾発のデプロイメントプラットフォームが、開発者がすでに疑い始めていた事実を確認しました。内部サービス認証情報が不正利用され、プロジェクトの環境変数を保存するデータベースへのクエリが実行され、APIキー、アクセストークン、その他ZeaburのVariablesパネルに保存されたシークレットが漏洩した可能性がある、と。
Zeaburにデプロイし、LLMや決済キーを保存している場合は、ローテーションが完了するまで、パネル内のすべての認証情報が漏洩したとみなしてください。
Zeaburが確認した内容
2026年8月27日、Zeaburの監視システムが内部サービス認証情報の不正使用を検出したと、翌日送られたユーザー通知メール(至急対応を求める件名)に記載されています。同社は、攻撃者がその認証情報を使ってデータベースに接続し、保存されたプロジェクト環境変数に対するクエリを実行したと述べています。
Zeaburは、ユーザーが設定したAPIキー、アクセストークン、サードパーティ認証情報など、一部の変数データが取得された可能性があると述べています。Zeaburアカウントのパスワード、個人プロフィール、サーバーログ、その他のプロジェクトファイル、またはクレジットカード情報へのアクセスの証拠は見つかっていないとしています。
status.zeabur.comでは、インシデントは**「Unauthorized Access to Project Environment Variable Data(プロジェクト環境変数データへの不正アクセス)」として記載されています。最新の更新では、LiteLLM関連の不審な活動を調査中、予防措置としてAI Hub**サービスも一時停止されています。完全な事後報告書は約束されていますが、執筆時点では未公開です。
注記: これは2026年4月に修正されたZeabur CLIの問題(variable listが平文シークレットをstdoutに出力する可能性)とは別件です。8月のインシデントは、盗まれた内部認証情報によるバックエンドデータベースアクセスであり、攻撃経路が異なります。
タイムライン:公告より先に届いた請求
| 時刻(HKT) | イベント | ソース |
|---|---|---|
| 8月27日 | 内部認証情報の不正使用を検出;同日に失効 | Zeabur通知メール |
| 8月28日 早朝 | クレジットカードブロックとAPI請求急増の報告 | コミュニティ報告(Threads) |
| 8月28日 午後 | 少なくとも1名の報告者が、48時間以内に異常なしとサポート回答を受けたと述べる | コミュニティ報告(Threads) |
| 8月28日 約16:55 | Zeaburが「至急対応」メールを送信 | Zeabur通知メール |
| 8月28日 約18:11 | linux.doスレッドで公式通知が転載;残高枯渇の報告が増加 | コミュニティ報告 |
| 8月28日 夜 | V2EXユーザーがOpenRouter残高の枯渇を報告;ログにClaude Opus | コミュニティ報告(V2EX) |
| 8月28日 約UTC 18:53 | ステータスページ更新;LiteLLM調査中にAI Hub停止 | status.zeabur.com |
順序が重要です。複数の開発者がZeaburの正式通知を受ける前に異常な利用量を報告しており、少なくとも1件の公開アカウントでは、数時間前に「異常なし」というサポート回答を受けたとされています。
報告されたユーザー影響(コミュニティソース)
以下は2026年8月28日前後のThreads、Discord、V2EX、linux.doの公開投稿に基づくユーザー報告であり、AlphaMatchによる独立検証は行っていません。
| ソース | サービス | 報告された影響 |
|---|---|---|
| lidien.fu(Threads) | Anthropic | 複数のAPI請求;1日の利用量が通常の約10倍に |
| dolphin_su319(Threads) | Anthropic | 夜間に予期しないAPI料金が発生 |
| Drizzt(Discord) | xAI | プリペイド残高から複数回の請求 |
| Vic Chang(Discord) | Gemini | キー漏洩通知を受信 |
| Visoar(Discord、V2EX) | OpenRouter | 数分で残高枯渇;ログにClaude Opus |
Visoarは、影響を受けたOpenRouterキーがZeaburにデプロイしたアプリでのみ使用されていたと指摘しています。この詳細により、多くの報告者は公開リポジトリではなく、プラットフォームに保存されたシークレットを疑いました。
初期開示の3つのギャップ
規模不明
Zeaburのメールには影響を受けたプロジェクト数やユーザー数は記載されていません。数字がなければ、すべての顧客が自分のVariablesパネルが対象範囲内かもしれないと仮定する必要があります。
公開ステータス更新の遅れ
8月28日の大半、ステータスページはすべて正常と表示されていました。インシデントはコミュニティのスクリーンショットが広がった後にstatus.zeabur.comに掲載され、メール受信者が主要な早期警告チャネルとなりました。
通知リストと実際の窃取の不一致
VisoarはStripeキーに関する警告を受けた一方で、OpenRouterはすでに枯渇していたと報告しています。リストが不完全な場合、名前の付いた変数だけをローテーションしても、盗まれたキーは有効なままです。
Zeabur利用者向け:アクションチェックリスト
Zeaburのメールは、キータイプごとにフラグが立てられた変数のローテーションを推奨しています。コミュニティ報告では、リストが攻撃者が実際に使用したものと一致しない可能性が示されています。ZeaburのVariablesパネルに保存したことのあるすべてのシークレットが漏洩したと仮定してください。
| アクション | 今すぐ行う理由 |
|---|---|
| 失効して再発行 — 新しいキーを追加するだけでは不十分 | 古いキーを失効させなければ、盗まれた認証情報は有効なまま |
| メール記載分だけでなくすべての環境変数をローテーション | 通知と請求の不一致が報告されている |
| 非AIシークレットも含める — DBパスワード、OAuth、webhook secret | 同じ変数ストアに存在 |
| 8月27日以降の利用量を監査 | 利用ダッシュボードが自己サービスで得られる最良の証拠 |
| 自動チャージを無効化;支出上限を設定 | 自動トップアップは攻撃者の推論を継続させる |
| 不正利用があればカード会社に連絡 | 早期の異議申し立てで損害を限定可能 |
| タイムスタンプ付きスクリーンショットを保存 | メール、利用ログ、請求時刻が異議申し立ての根拠 |
ZeaburとGitリポジトリの両方にキーを保存している場合、両方をローテーションしてください。プラットフォームだけ更新しても、リポジトリのコピーは生き残ります。
プラットフォーム管理シークレット:請求は誰が払うか
Zeaburの提案は利便性です:ローカルの.envを省略し、ダッシュボードにシークレットを貼り付け、デプロイ時にプラットフォームが注入します。この集中化により、1つの内部認証情報の侵害が多数のプロジェクトにわたるキー漏洩につながる可能性があります。
しかし、経済的な打撃は通常、上流のAPIプロバイダー(Anthropic、OpenRouter、Google、xAI)に及び、次にあなたのリンクされた支払い方法に転嫁されます——Zeaburのプラットフォーム請求ではありません。スパイクを早期に検出した開発者は出血を止められるかもしれませんが、月次明細だけを確認する人は、コストが数倍になるまで気づかないかもしれません。
このパターンは2026年4月のVercel侵害と類似しています。OAuthサプライチェーンアクセスにより、sensitiveとして明示的にマークされていない顧客環境変数が暴露されました(GitGuardian分析)。プラットフォームは違っても、教訓は同じです:PaaS管理のシークレットは、プラットフォームの内部アクセス制御の安全性に依存します。
ソース
- Zeaburステータス — プロジェクト環境変数データへの不正アクセス
- Zeaburドキュメント — 環境変数の設定
- GitGuardian — Vercel 2026年4月インシデント(平行コンテキスト)
最新情報をお届け
ニュースとアップデートをいち早くキャッチ